医院患者数据怎么防泄漏?病历报告与处方文档加密方案
2026-11-16 14:56:43 来源于:中国城乡新闻网
医院日常沉淀大量患者信息:挂号登记的姓名和联系方式、病历记录、检查报告、处方单据、住院和随访资料。这些文档既关系患者个人隐私,也是医疗机构需要妥善保管的经营和医务资料。医院患者数据怎么防泄漏?防护重点放在文档层面:把病历和报告加密保管,部署域智盾软件——按岗位分好查看权限,管住邮件、聊天、网盘和U盘等外发出口,再把操作过程记录下来。下面先看清这类资料通常从哪些环节漏出,再逐条对应防控做法。
一、患者数据外泄通常出在哪些环节
病历报告散落在个人电脑和共享目录。 患者姓名、诊断、检查结果常保存在医生或行政人员的本地文档、聊天接收件和个人文件夹里,文件本身不加密,谁拿到文件都能打开,复制一份带走也难以及时察觉。
权限不分,接触范围过宽。 门诊、住院、药房、检验、行政各自接触的资料差别明显,如果岗位之间不划分,无关人员也能翻看、导出整份病历,越权接触的风险就会上升。
外发渠道分散,闸口不全。 患者资料可经邮箱附件、聊天工具、网盘上传、私人U盘拷贝带出;打印出来的报告和单据如果不加标识、随意堆放,也存在纸质件外流的可能。
事后缺少记录,泄露范围难核对。 文件被复制、外发、导出时没有留痕,出问题后说不清谁在什么时间动过哪些患者资料,影响核查和责任界定。
涉及患者个人信息的处理,应在内部制度和告知范围内开展,符合个人信息保护相关法律的基本要求;病历和诊疗文档的保管,则对应医疗机构数据和资料管理的合规要求。本篇讨论的是文档类患者信息防护,不涉及诊疗画面或监控影像。
二、痛点与防控做法对照
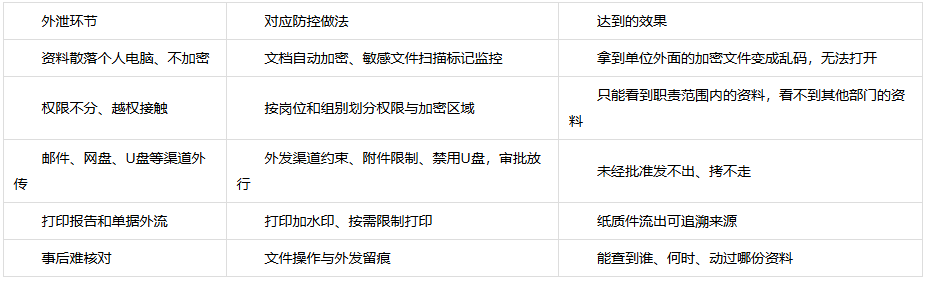
三、逐条对应防控做法
1. 先把病历和报告加密,散落文档也能被识别
防护的基础是让需要保护的文档处于加密状态。患者名单、病历、检查报告、处方和随访记录自动、强制加密,医护和行政人员在机构配发的电脑上正常打开、编辑,操作习惯不变;文档拿到单位外面后无法正常打开,显示成打不开的乱码。
配合敏感文件扫描,可把包含患者姓名、证件号、联系方式、诊断关键字的文档识别出来,标记监控起来,有人违规访问就报警,而不是完全依赖人工标记。加密按岗位和文档类型生效,覆盖门诊、住院、药房、检验等日常办公文档,人员不需要手动加密。
2. 按岗位和组别分权,谁看哪份病历划清楚
回到医院患者数据怎么防泄漏这个问题,文档加密之后,还要把谁能看、能拷、能改分开。按科室、岗位划分独立加密区域,各组用不同的加密钥匙把文档隔开,还能设置复制加密、禁止拖拽、禁止截屏,减少加密内容被摘抄带走的可能。
3. 管住外发渠道和打印出口
患者资料外传,大多经过具体渠道。邮件控制规则可限定收发流向、禁止携带附件;浏览器、聊天工具、网盘客户端等程序向外发送文档时,按程序类型、文件格式和大小分别限制;确需对外提供的材料提交审批,通过后再发,还能禁用U盘,仅U盘白名单中的设备可以用。
打印环节可给输出的报告和单据叠加水印标识,纸质件流出后能追溯到打印来源;打印权限按岗位和文档类型按需配置,敏感报告不随意批量打印。这样做不是把正常业务往来堵死,管住的是未经批准的外传和私自打印动作。
4. 操作留痕,事后能核对到来源环节
文档的打开、复制、外发、删除等操作记录对应人员、部门和时间,配合流转记录和水印标识,资料一旦流出能追溯到来源环节。
这类文档加密、权限管控、外发渠道约束和操作记录能力,来自域智盾软件。它是由河北中视新研软件开发有限公司自主研发,总部位于石家庄,核心团队深耕终端安全领域十余年。客户端体积小、安装快,日常运行占用低,不会拖慢门诊和办公电脑,适合科室分散、终端数量较多的医疗机构分步落地。
目前产品已拥有300多家合作伙伴、服务上万家政企客户,累计支撑300万台终端运行,同类防护落地覆盖医疗医药、金融证券、设计研究院、软件研发等行业。
写在最后
医院患者数据怎么防泄漏?日常就把病历、报告和处方文档自动透明加密,按科室和岗位分好访问权限,管住邮件、网盘、U盘和打印等出口,操作流转留有记录。患者文档加密保管、对外提供有序,就诊人员的个人信息和诊疗资料才不至于在日常办公中泄露出去。