分公司电脑远程监控方案落地要分哪几步?每步产出什么?域智盾软件电脑远程监控白名单!
2026-11-10 11:19:05 来源于:中国城乡新闻网
分公司电脑远程监控方案落地要分哪几步?每步产出什么?域智盾软件电脑远程监控白名单!
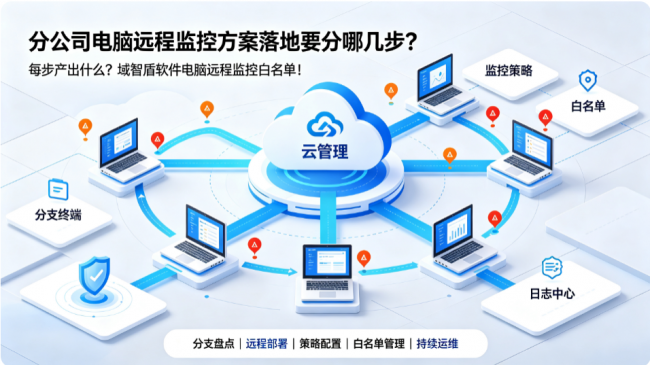
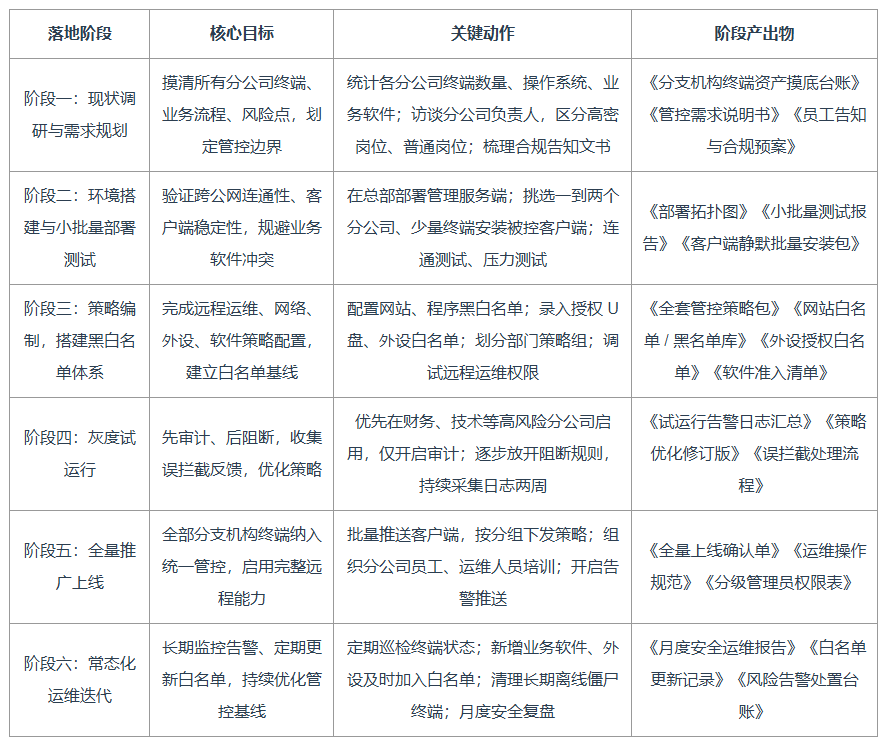
分公司终端分散、IT 人手不足,总部很难统一管控。一套成熟的分公司远程监控方案,不能是直接上线强阻断策略,而应按照调研规划、部署测试、策略配置、灰度试运行、全量上线、常态化运维六个阶段稳步落地,每个阶段都有明确交付物。
本文同时结合域智盾远程管控平台,介绍配套远程能力与白名单管理思路,为连锁分支机构、跨区域企业提供可直接复用的落地解决方案。
一、方案落地六阶段:阶段目标与产出清单
在整套方案中,域智盾作为统一管控载体,把远程运维、行为管控、外设准入、流量治理整合在同一个后台,总部管理员不需要登录多套系统,即可统一纳管各地分公司终端,也是这套方案的核心支撑。
二、域智盾软件
域智盾客户端安装包约 80M;在标准测试环境下安装约 10 秒;测试环境中 CPU 占用约 5%,最高不超过 8%,策略全开内存占用一般不超过 100MB,对终端整机资源消耗控制较好。实际表现受硬件配置、业务策略影响存在差异。
白名单是整套方案的基石:软件白名单、可信网站白名单、可信外设白名单互相配合,做到 “允许的放行,其余拦截”,兼顾安全与业务流畅运行,避免一刀切管控拖累正常办公。配套远程功能如下:
一、远程协助。 遇到异地分公司电脑故障,运维人员无需奔赴现场,直接发起远程协助,可选择旁观或者协同操作,快速排查软件报错、系统配置问题,大幅缩短故障处理时长。 二、远程关机、开机、锁屏。 后台可以针对单台、分组或者全部分公司终端执行操作;支持定时策略,例如下班后批量锁屏、关机,防止无人值守的终端被他人操作,保护存放在本地的业务文档。 三、网站与程序黑白名单。 管理员维护可信网站白名单,仅开放 OA、业务平台、行业查询站点;游戏、短视频、赌博等站点加入黑名单。 程序层面同理,业务软件放入白名单,炒股、直播、破解工具、非授权远控程序加入黑名单,一旦启动就拦截。 四、USB 与外设控制。 平台支持外设白名单机制,仅企业登记备案的 U 盘、存储设备允许接入,同时管控光驱、蓝牙、无线网卡、手机便携设备; 可灵活切换禁用、只读、读写权限,堵住移动介质拷贝泄密通道,防止外部设备带入病毒。 五、软件远程安装、卸载。 在后台上传安装包,选定对应分公司、部门终端批量静默推送安装;对于已经安装的违规软件,后台远程一键卸载。 上新业务系统、推送补丁,不再依靠 IT 人员逐个跑现场。 六、远程限制程序流量。 针对 P2P、视频、云同步等高消耗程序设置流量上限,即使是业务必需软件,也可以限定带宽,避免个别终端挤占专线资源,造成分公司业务系统、视频会议卡顿。
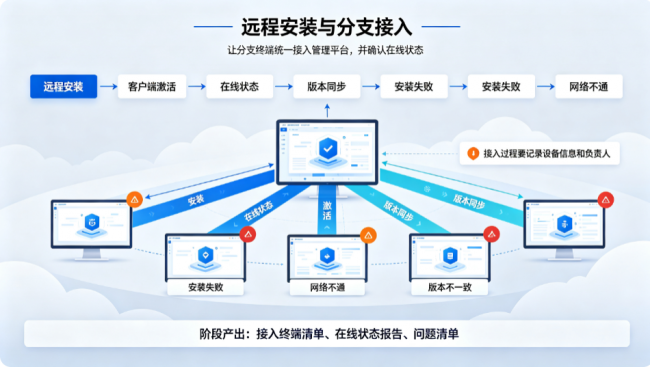
整套策略可以按不同分公司、不同岗位差异化下发。比如研发、财务分公司收紧外设权限,只开放极少授权 U 盘;销售、外勤分支适度放宽网站白名单,适配客户对接需求。
结尾:
根据《个人信息保护法》以及《数据安全法》相关要求,部署远程监控方案必须提前告知所有员工,明确管控范围、日志留存周期、管控用途;
管控仅作用于企业配发办公电脑,坚守最小必要原则,不得用于窥探员工私人信息;所有白名单、阻断策略变更都留下操作日志,便于审计溯源。