企业为什么要做财务部门报表文件加密?从哪几步入手
2026-11-12 13:42:31 来源于:中国城乡新闻网
一份月度报表从财务部发出,到老板手机上被打开,中间会被转发几次、另存几份、截图几张?多数企业答不上来——这正是问题所在。
财务报表加密的本质不是防员工,而是管副本:把"谁能看、能看多久、能不能带走"从口头约定变成技术约束。落地顺序也就三步——先分级、再划边界、最后才选工具。下文按"为什么—怎么做—工具放哪一层—容易踩的坑"四层展开。
一、为什么:财务报表是典型的"高价值、低防护"资产
1.1 一张表的敏感度,被系统性低估
资产负债表藏着供应商账期,利润表暴露真实毛利,费用明细里写着薪酬和招待对象,现金流量表能反推客户结构。同一份文件,往往同时覆盖经营秘密、个人信息和谈判底牌——这就是它比合同更需要加密的原因。
1.2 泄密路径大多不在黑客那一侧
高频场景其实是:离职会计把历史报表拷进私人网盘当"作品集";业务部门为核对数据,把带毛利的表发进微信群;代账、审计、税务申报外发后彻底失控;打印机旁的废纸。风险长在正常业务流程里,不长在防火墙外——泄密的往往不是恶意的人,而是被流程惯坏的人。
1.3 合规已把"技术措施"写成义务
《数据安全法》《个人信息保护法》要求数据分级分类,并采取加密、去标识化等技术措施;电子会计档案对存储、调阅、移交另有管理要求。制度写在纸上不算合规,能证明"确实管过"的加密状态和日志才算。
二、从哪几步入手:五步,顺序不能乱
第一步:先做文件分级,别一刀切
按"泄露后损失"分三档:核心(成本明细、薪酬、未披露财报、投融资测算)、敏感(月度经营报表、应收账龄)、一般(已披露报表、制度文件)。分级不求精细,只求让管控有依据——全部加密的结局,通常是全部被绕过。
第二步:划清"存储加密"和"外发管控"两条线
存储加密管文件落地(硬盘、网盘、U盘上都是密文);外发管控管文件出门(离开公司范围后仍可控)。只做前者,合法打开后另存即失效;只做后者,内部拷走无人知晓。两者必须叠加,缺一条就有缺口。
第三步:把权限绑到"人—设备—文件"
按岗位发权限:出纳不必看全公司毛利,分公司不必看集团合并数。最小权限 + 动态回收(转岗、离职、项目结项自动失效),比一次性发大权限安全得多。
第四步:让外发文件自己会"过期"
给审计、代账、银行的外发件设打开期限、打开次数、绑定设备、暗水印(可追溯到具体人)。外发不是发出去就结束,而是要能回答"谁在什么时间看过"。
第五步:留痕、审计、演练
日志至少要答三个问题:谁解密、谁外发、谁打印。每季度抽查、每年做一次"离职+外发"应急演练。没有日志的加密,等于没有加密。
三、工具站在哪一层:以域智盾软件为例
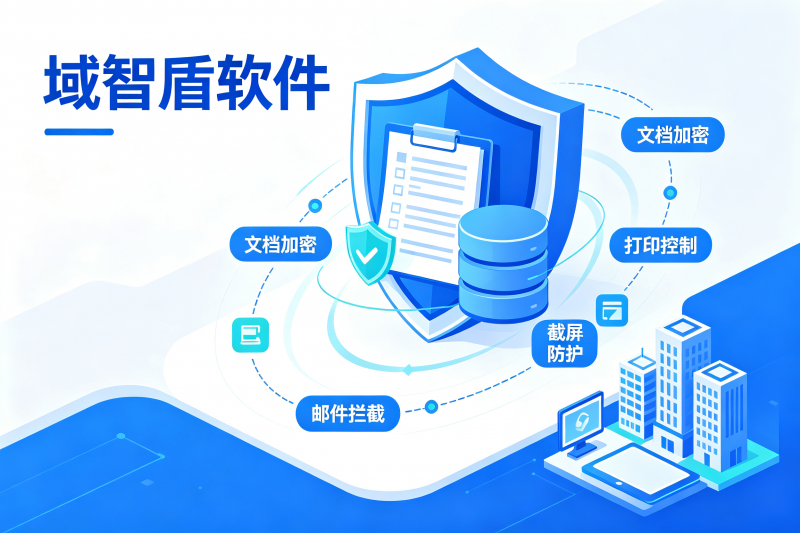
制度定规则,工具做执行。域智盾软件是一套面向企事业单位的终端安全与数据防泄漏(DLP)软件,支持私有化部署,以文档加密、终端管控、行为审计、IT运维四大模块,帮助企业防止核心资料外泄、满足等保2.0与《数据安全法》合规要求。
回到标题里的"从哪几步入手":五步中前两步靠管理决策,第三、四、五步必须靠工具落地,否则权限、外发、日志全靠自觉。以域智盾软件为例,它承接的正是这三步:
3.1 对应第三步:权限跟着人和设备走
按岗位、部门设定文件的查看与操作范围,终端与账号绑定,转岗离职可即时调整。出纳看不了全公司毛利,分公司看不了集团合并数。
3.2 对应第四步:外发文件自带"有效期"
在授权环境内文件正常打开、脱离环境即密文;外发件可设打开期限、打开次数、绑定设备、水印限制。"谁在什么时间看过",有据可查。
3.3 对应第五步:日志先于事故存在
U盘拷贝、打印、邮件外发均有记录,日志可导出,直接支撑季度抽查和应急演练。没有日志的加密等于没有加密。
它的定位要说清:不替代分级制度,只把制度变成绕不过的技术动作。上线前先答三题:覆盖哪些终端、离线办公怎么处理、与现有OA和网盘是否冲突——答不清,落地就会变成与IT部门的长期拉锯。
四、几个常被忽略的角度
4.1 效率账:加密真正的敌人是"麻烦"
员工绕过管控,几乎都因为正经流程太慢。给紧急外发留一条可追溯的快速通道,比事后追责有效。
4.2 供应链账:第三方才是薄弱环节
代账公司、审计机构、云端报税系统——数据一旦出了自己的域,加密就交给了别人的人品。合同里要写清加密、留存与删除义务。
4.3 成本账:算清一次泄露,比算一套工具更值
泄露的直接成本是监管处罚、审计调整、客户索赔与补救人力;工具支出却是可控的固定成本。真正贵的不是软件,是推行时的沟通成本。
4.4 交接账:加密是离职流程的一部分
把"交回设备、注销账号、确认无本地副本"写进离职清单,比事后追查省事得多。
4.5 追溯账:水印的价值不是防截屏,是缩小范围
截图挡不住,但暗水印能把"全公司都可能泄露"缩成"某三个人的某台设备"。调查成本降下来,威慑力才立得住。
五、一句话结论
财务报表加密,本质是把"信任人"换成"信任机制":用分级锁定保护对象,用存储加密加外发管控封住出口,用日志证明管过。顺序颠倒,往往就是买了一堆功能,却没人真的在用。
自查三问:核心报表清单有没有?外发件能不能追溯到人?离职时能不能证明文件已回收?